
AIセキュリティオペレーションセンター(SOC)市場レポートの範囲と概要:
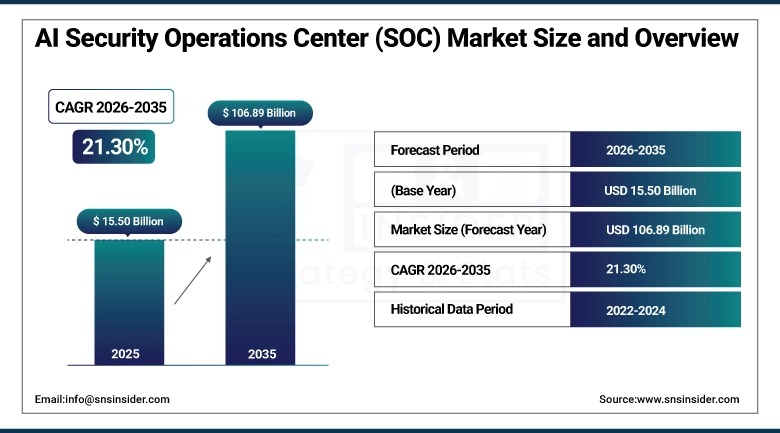
AIセキュリティオペレーションセンター(SOC)市場は、2025年には155億米ドルと評価され、2035年までに1068億9000万米ドルに達すると予測されており、2026年から2035年の間に年平均成長率(CAGR)21.30%を記録すると見込まれています。
AIセキュリティオペレーションセンター(SOC)市場は、慢性的なアナリスト不足と絶え間ないアラート量の増加により、企業が人的介入を最小限に抑えつつ脅威のトリアージ、調査、修復を行うエージェント型プラットフォームへと移行する動きが強まる中で拡大しています。セキュリティリーダーは、断片化されたSIEM、SOAR、脅威インテリジェンスツールを、エンドポイント、クラウド、ID、ネットワークテレメトリ全体で平均検出時間と平均対応時間を短縮する、統合されたAIネイティブスタックに置き換えています。ベンダー間の競争激化により、大規模言語モデル推論が調査ワークフローに組み込まれるようになり、かつては上級レベル3のスタッフが必要だった複雑なケースを、ジュニアアナリストでも解決できるようになっています。情報漏洩開示期限に関する規制圧力と、測定可能なセキュリティROIを求める経営陣の要求が相まって、マクロ的なテクノロジー支出が依然として選択的であるにもかかわらず、予算コミットメントが強化されています。
⮞2025年3月、マイクロソフトはSecurity Copilotを拡張し、PurviewのアラートトリアージエージェントやEntraの条件付きアクセス最適化エージェントなど、新たなエージェント機能を追加することで、自律型SOCワークフローをセキュリティポートフォリオ全体で広く一般公開しました。
AIセキュリティオペレーションセンター(SOC)市場に関する詳細情報については、無料サンプルレポートをご請求ください。
AIセキュリティオペレーションセンター(SOC)の市場動向
-
エージェント型AIコパイロットの導入が進むにつれ、SOCアナリストは手動によるトリアージから、監督下での承認ベースの自動化へと移行し続けている。
-
SIEM、SOAR、脅威インテリジェンスプラットフォームの融合が進むにつれ、ベンダー各社の製品群は統合され、AIネイティブな統一スイートへと移行しつつある。
-
マネージド型検知・対応(MDR)に対する需要の高まりは、中堅企業をAIを活用したアウトソーシング型SOCサービスへと駆り立て続けている。
-
大規模言語モデルの統合を拡大することで、複雑で多段階にわたる横方向移動事件の捜査時間を短縮し続けることができる。
-
AIエージェントの挙動に対する監視の強化は、自律型セキュリティツールの監視および管理のための並行市場を生み出し続けている。
-
主権国家や規制産業における導入の拡大は、地域特有のホスティングおよびデータ所在地のSOCアーキテクチャを促進し続けている。
米国AIセキュリティオペレーションセンター(SOC)市場の見通し
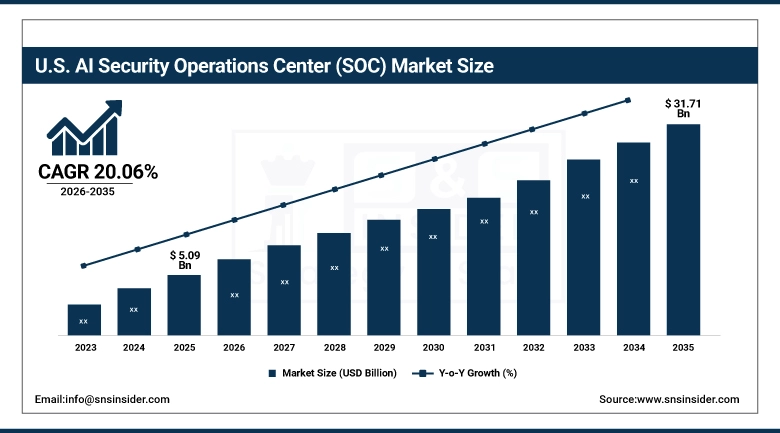
米国のAIセキュリティオペレーションセンター(SOC)市場は、2025年には約50億9000万米ドルと評価され、2035年までに317億1000万米ドルに達すると予測されており、2026年から2035年にかけて年平均成長率(CAGR)20.06%を記録すると見込まれています。
米国のAIセキュリティオペレーションセンター(SOC)市場は、ハイパースケールクラウドプロバイダーの密集、連邦政府のサイバーセキュリティ義務、そして実証可能な検出・対応速度を評価する成熟したサイバー保険市場の恩恵を受け続けています。大手金融機関、防衛関連企業、医療システムは、エージェント型SOCプラットフォームの早期導入企業であり、明確なガードレールの下で新たな自動化技術を採用する意欲のあるマネージドセキュリティサービスプロバイダーの豊富な人材によって支えられています。AIシステムの責任に関する連邦政府のガイダンスは、ベンダーに対し、調査ワークフロー内のモデルの出所と意思決定ロジックを文書化するよう促しており、これは監査証跡を構築中の新規参入企業よりも、既存のコンプライアンスインフラストラクチャを備えた実績のあるプラットフォームベンダーに有利な要件となっています。
⮞2025年4月、CrowdStrikeはRSAカンファレンスでCharlotte AI Agentic ResponseとAgentic Workflowsを発表しました。これにより、プラットフォームはFalcon Fusion SOARプレイブック内で、根本原因の調査、横方向の動きのマッピング、および対応アクションの実行を自律的に行うことができるようになりました。
AIセキュリティオペレーションセンター(SOC)市場セグメント分析
-
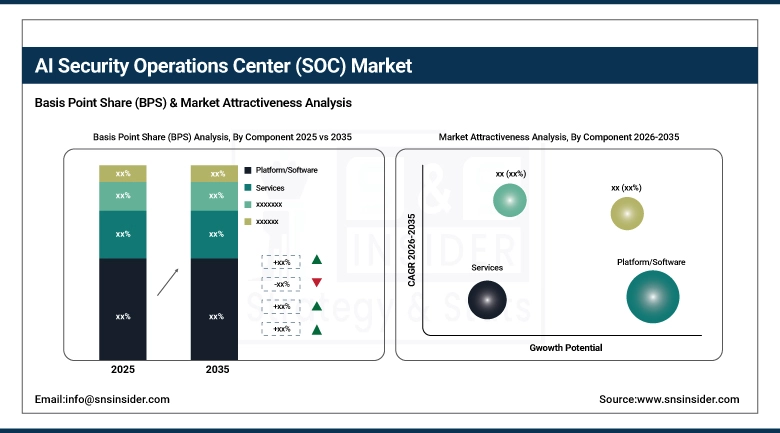
コンポーネント別に見ると、プラットフォーム/ソフトウェア分野が約64%のシェアを占め、サービス分野は年平均成長率(CAGR)約25%で最も急速に成長している。
-
導入形態別に見ると、クラウドセグメントが約58%のシェアを占め、ハイブリッドセグメントが約26%の年平均成長率で最も急速に成長している。
-
組織規模別に見ると、大企業セグメントが約69%のシェアを占め、中小企業セグメントは年平均成長率(CAGR)約27%で最も急速に成長している。
-
アプリケーション別に見ると、脅威検出・監視分野が約34%のシェアを占め、最も大きな割合を占めています。インシデント対応・調査分野は、年平均成長率(CAGR)約25%で最も急速に成長しています。
-
業界別に見ると、BFSI(銀行・金融サービス・保険)分野が約27%のシェアを占め、最も優位に立っています。ヘルスケア分野は、年平均成長率(CAGR)約26%で最も急速に成長しています。
コンポーネント別:プラットフォーム/ソフトウェアがリード、サービスが最も急速に成長
AI SOC市場は、プラットフォームとソフトウェアの提供によって支えられています。企業は、ポイントツールを組み合わせるのではなく、単一のAIネイティブな検出・対応エンジンに標準化する傾向が強まっており、ベンダーはデータ取り込み、相関分析、調査、自動対応を1つのライセンスプラットフォームに統合しています。既に成熟したSIEMおよびSOAR環境を運用している大規模組織は、ツールチェーン全体を置き換えるよりも、既存のプラットフォームをAIモジュールでアップグレードすることを好むため、既存ソフトウェアベンダーの既存顧客基盤の優位性がさらに強化されます。また、プラットフォームの価格はデータ量に応じて予測可能な形で変動するため、予算担当者は、断片的なサービス契約よりも明確な複数年コストモデルを把握できます。
中堅企業やリソースに制約のあるセキュリティチームは、エージェント型AIモデルを安全に調整、検証、管理するための社内専門知識が不足しているため、サービス分野は急速に成長しており、マネージド型の検出・対応サービスやアドバイザリーサービスへと移行しています。サービスプロバイダーは、AIエージェントの動作監視、検出ロジックの調整、ヒューマン・イン・ザ・ループ・レビューの維持といった運用上の負担を吸収しますが、小規模なセキュリティチームではこれらの業務を単独で担うことはできません。また、規制当局やサイバー保険会社が、自律的な対応行動が監視され、監査可能であることを示す文書による証拠を要求するようになったため、コンサルティング主導のAIガバナンスおよびモデル検証業務も拡大しています。
⮞2025年4月、パロアルトネットワークスはCortex XSIAM 3.0をリリースしました。これは、XSIAMの累計受注額が10億米ドルを超えたことを受けて、脆弱性を悪用リスクに基づいてランク付けするAI駆動型の露出管理機能と、高度なメールセキュリティのための自動化されたプレイブックを追加したものです。
導入モード別:クラウドがリード、ハイブリッドが最速成長
AI SOCプラットフォームがクラウド展開を主流としているのは、大規模言語モデルの推論や、分散エンドポイント、クラウドワークロード、およびオフプレミスで稼働するSaaSアプリケーションからのテレメトリの継続的な取り込みに、弾力性のあるコンピューティング能力を必要とするためです。クラウド配信により、ベンダーはモデルの更新や新しい検出ロジックをすべての顧客に同時にプッシュ配信できます。これは、脅威の手法や対策が毎週のように進化するこの分野では不可欠です。さらに、小規模なセキュリティチームは、クラウドSOCプラットフォームを好みます。なぜなら、クラウドSOCプラットフォームは、推論ワークロードを社内でホストおよびスケーリングする際のインフラストラクチャのオーバーヘッドを排除し、社内スタッフをプラットフォームの保守ではなく調査に集中させることができるからです。
規制産業や政府機関が、AIによる検出速度の向上を求める一方で、機密性の高いテレメトリデータやモデル推論を自国またはオンプレミス環境内に維持しようとする中で、ハイブリッド導入が最も急速に拡大しています。金融機関や重要インフラ事業者は、生ログデータをローカルで処理しつつ、クラウドホスト型モデルを相関分析やデータ拡充に利用するアーキテクチャを採用し、パフォーマンスとデータ所在地の義務とのバランスを取っています。ベンダーは、顧客がオンプレミスで処理するステージを選択できる分割アーキテクチャを提供することで、これまでクラウド導入に消極的だった顧客の間でハイブリッド導入を加速させています。
⮞2025年9月、シスコはSplunk Enterprise Security PremierおよびEssentialsエディション全体にエージェント型AI機能を追加することを発表した。これは、SOCツールを統合し、企業セキュリティチーム向けの自動脅威対応を加速することを目的としている。
組織規模別:大企業がリード、中小企業が最も急速に成長
大企業は、グローバルオフィス、クラウド環境、子会社ネットワークなど、最も広範な攻撃対象領域を運用しているため、AI SOCのプレミアムライセンスと専任の導入チームを正当化するほどの大量のアラートを発生させ、支出の大部分を占めています。また、これらの組織は成熟したセキュリティ予算と既存のSIEM契約を有しているため、セキュリティプラットフォームを新規購入するよりも、AIモジュールの追加投資を社内で正当化しやすくなっています。複数の法域にまたがるコンプライアンス義務も、大企業を包括的で監査可能なAI SOCの導入へとさらに後押ししています。
中小企業は、AIを活用したマネージドSOCサービスによってエンタープライズグレードの検出コストがほとんどの中小企業が支払えるサブスクリプション価格にまで下がり、希少で高額なセキュリティアナリストを直接雇用する必要がなくなったため、最も急速に成長している顧客層となっています。ベンダーは、このセグメント向けに、簡素化され、より少ない手間で済むAI SOCティアをパッケージ化し、事前に構築された検出コンテンツをバンドルすることで、中小企業が、大企業には対応できるものの小規模チームには対応できない長期間のチューニングサイクルを回避できるようにしています。サイバー保険の要件の高まりも、これまで正式なSOCを持っていなかった中小企業を、AI監視による基本補償へと押し上げています。保険会社は、保険契約の除外事項だけではなく、実証可能な監視能力に基づいて有利な保険料を設定することが増えているためです。
⮞IBMは2025年5月、watsonx.aiを搭載したQRadar Investigation Assistantを発表し、QRadar SIEMおよびSOAR環境内で、アナリストが自然言語による事件の要約とガイド付き調査手順を利用できるようにした。
アプリケーション別:脅威検出・監視がリード、インシデント対応・調査が最も急速に成長
脅威検出と監視は、あらゆる自動化レイヤーが動作する前に、すべてのAI SOC展開がサポートしなければならない基盤となるワークロードであり、取り込まれるテレメトリとモデル推論サイクルの大部分を占めるため、依然として最大のアプリケーションとなっています。エンドポイント、ネットワーク、ID、クラウドソース全体にわたる継続的な監視により、下流の調査および対応モジュールが依存するアラートストリームが生成され、このアプリケーションはすべてのライセンス階層の中心となっています。ベンダーはまた、検出精度の向上を、購入者が最初に評価する主要な差別化要因として宣伝しています。
インシデント対応と調査は、エージェント型AIが最も価値を発揮する分野、すなわち証拠の相関分析、攻撃者の動きのマッピング、修復手順の策定といった、人手のかかる作業を削減できる分野で、急速に成長しています。すでにAIを検知に活用している企業は、ガードレールと承認ワークフローが実運用環境で実証されると、その信頼を自律的な調査にも拡大しています。平均応答時間の短縮が測定可能であれば、セキュリティリーダーはAIの権限を対応チェーンのより深い段階まで拡大することを正当化する具体的な指標を得ることができます。
⮞2025年4月、SentinelOneはRSAカンファレンスでPurple AI Athenaを発表し、データ移行を必要とせずに、複数の情報源からの包括的な調査、複数ステップの対応アクションの実行、サードパーティのSIEMとの統合を実現するエージェント機能を導入しました。
業界別:BFSIがリード、ヘルスケアが最速成長
銀行や金融機関は、絶え間なく続く、潤沢な資金を投入した攻撃に直面しており、迅速な検知と文書化された対応が評価される厳格な規制報告期限の下で業務を行っているため、AI SOCの導入が先行しています。これらの機関は、予算規模と既存のセキュリティ運用の成熟度も高く、高性能なAI SOCプラットフォームを迅速に導入できるだけでなく、以前の世代のSIEMや不正分析技術の早期導入者としても長年実績があります。取締役会レベルでのサイバーリスクの精査も、業界全体におけるAI SOCへの継続的な投資をさらに後押ししています。
ランサムウェア攻撃の標的が病院や医療システムへと拡大するにつれ、医療分野は急速に成長している。これらの施設のレガシーインフラや接続された医療機器は、セキュリティ担当者の増員ペースを上回る速さで攻撃対象領域を拡大させている。病院がAIを活用したマネージドSOCサービスに目を向けているのは、十分な資格を持つアナリストを現地で確保できないため、広大な臨床ネットワーク全体を継続的にカバーするには、アウトソーシングによる自動化が唯一の現実的な道となっているからだ。また、システム停止による患者の安全への影響は、医療セキュリティ責任者にとって、AI SOCの予算を迅速に承認する非常に強力な根拠となっており、他の規制対象分野で自動化の導入を遅らせるような慎重な姿勢を凌駕している。
⮞2026年10月、ExabeamはNova AIをプラットフォーム全体に拡張し、永続的な調査ツールとして活用するとともに、アラートのトリアージとケースの優先順位付けのために、ガイド付き調査ワークフローをAnthropic Claude CodeとOpenAI Codexに導入するAgentic SOCプラグインを導入しました。
地域分析
北米AIセキュリティオペレーションセンター(SOC)市場のインサイト
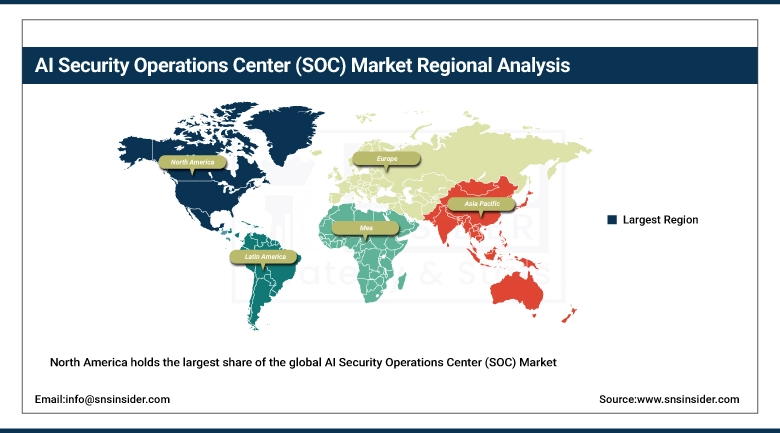
北米は、ハイパースケールクラウドプロバイダー、主要なAI SOCプラットフォームベンダー、そして世界で最も豊富なマネージドセキュリティサービスプロバイダーが集積していることを背景に、2025年には世界のAIセキュリティオペレーションセンター(SOC)市場で約39.85%という最大のシェアを占める見込みです。米国の金融サービス、防衛、ヘルスケア組織は、エージェント型SOC機能をいち早く導入しており、地域ベンダーは本番環境で実証済みの優位性を獲得し、他の地域のエンタープライズ販売サイクルにも容易に適用できます。カナダの金融機関や連邦政府機関も同様の導入曲線をたどっており、地域需要を後押ししています。また、同地域に本社を置く大手システムインテグレーターは、AI SOC機能を複数の地域で販売されるより広範なマネージドセキュリティ契約に組み込み続けています。
北米における持続的なリーダーシップは、サイバー保険市場が実証可能な検出・対応速度を明確に評価し、企業がSOC自動化を一度限りの購入ではなく継続的にアップグレードするよう促していることを反映している。ベンチャーキャピタルから資金提供を受けたAIネイティブのセキュリティスタートアップ企業が密集しているため、この地域のベンダー環境は異例の競争状態にあり、機能リリースが加速している。AIシステムの責任に関する連邦政府の調達ガイドラインは、監査証跡に関する期待をさらに標準化しており、大手プラットフォームベンダーが最も適切に対応できる立場にある。
⮞2026年1月、Torqは1億4000万米ドルのシリーズD資金調達を12億米ドルの企業評価額で実施し、同社のAIに特化したエージェント型セキュリティ運用プラットフォームの拡張を図った。これは、北米の投資家が自律型SOC技術に対する根強い需要を持っていることを示している。
お客様のビジネスニーズに合わせたカスタマイズレポートをご提供します -今すぐお問い合わせください
欧州AIセキュリティオペレーションセンター(SOC)市場インサイト
欧州は、GDPRに基づく厳格なデータ主権の要求と、テレメトリとモデル推論を国または地域境界内に留めるAI SOCアーキテクチャへの移行を促す業界固有の規制によって形成された、2番目に大きな地域市場です。ドイツ、英国、フランスが地域における導入をリードしており、大手製造業、自動車、金融サービス企業が初期のエージェント型SOCパイロットに資金を提供しています。地域のシステムインテグレーターと通信事業者のセキュリティ部門は、他の地域と比較して導入において大きな役割を果たしており、多くの場合、これらの顧客に既にサービスを提供している既存のマネージドネットワークおよび接続契約にAI SOC機能をバンドルしています。
欧州の規制産業向けに特化した、AI SOCプラットフォームの自国ホスティング版をベンダーが構築し、欧州を拠点とするサポートスタッフや独立監査済みのアクセスログに対する需要を満たしていることも、成長を後押ししている。欧州連合全体で実施されている公共部門の近代化プログラムでは、サイバーセキュリティ専用の資金が割り当てられており、調達基準としてAI支援による検出機能がますます重視されるようになっている。地域全体のエネルギーおよび公益事業事業者は、インフラを標的とした脅威活動の高まりを受けて導入を加速させており、複数の国営送電網事業者が、より広範なセクター全体への展開に先立ち、AI支援による監視のパイロット運用を実施している。
⮞2026年6月、パロアルトネットワークスとドイツテレコムは、T Securityと共同でSovereign Cortexを発表し、独立した欧州ベースのデータ主権管理の下、Cortex AIを活用したSecOpsを規制対象の欧州産業に導入しました。
アジア太平洋地域におけるAIセキュリティオペレーションセンター(SOC)市場の動向
アジア太平洋地域は最も成長率の高い地域であり、中国、日本、インド、韓国、オーストラリアが、これまで手動によるセキュリティ監視に依存していた重要インフラ、銀行、通信ネットワークのデジタル化を急速に進めていることから、2026年から2035年にかけて年平均成長率(CAGR)約25.80%で拡大すると予測されています。国内の大手通信事業者やシステムインテグレーターは、AI SOC機能をマネージドサービスとして提供しており、地域の中小企業は自社で構築する余裕がありません。政府主導のサイバーセキュリティ近代化プログラムも、同地域の製造業や公共部門における導入をさらに加速させています。
アジア太平洋地域のほとんどの市場でアナリストが深刻に不足していることが、この勢いを支えています。そのため、希少な現地のセキュリティ人材を確保できない組織にとって、AIを活用したSOCサービスは、継続的なセキュリティ対策を実現する唯一の現実的な手段となっています。また、地域のクラウドプロバイダーは、北米や欧州市場で利用可能な自動化レベルを損なうことなく、新たなデータ所在地規則に対応するため、AI SOCプラットフォームのローカライズを進めています。さらに、同地域の製造業や物流業を標的としたランサムウェア攻撃の増加は、より迅速な検出と対応の必要性を高めており、多国籍企業は地域の子会社全体でAI SOCのセキュリティ対策を標準化せざるを得なくなっています。
⮞NTTドコモビジネスは2026年5月、自社開発のAIアドバイザーログ分析エージェントとMicrosoft SentinelベースのマネージドSOAR機能を組み合わせたAI SOCサービスを開始した。同社によれば、このサービスによりセキュリティアラートへの対応の約95%が自動化されるという。
中東・アフリカおよびラテンアメリカのAIセキュリティオペレーションセンター(SOC)市場に関する洞察
中東・アフリカ地域では、AIの導入はサウジアラビアとアラブ首長国連邦に集中しており、両国では国家サイバーセキュリティ戦略と政府系ファンドによるデジタルインフラ整備プログラムが、政府、エネルギー、銀行といった各セクターにおけるAI SOCへの早期投資を推進している。地域のシステムインテグレーターは、グローバルなプラットフォームベンダーと提携し、国家安全保障政策に関連するデータ所在地の要件を満たしながら、AIを活用した検出機能を現地化している。南アフリカをはじめとするサハラ以南のアフリカ諸国では、企業全体への広範な展開というよりも、銀行セクターの近代化や通信事業者のセキュリティ投資を主導する形で、より緩やかな導入が進んでいる。
ラテンアメリカにおけるAI導入を牽引しているのはブラジルとメキシコで、これらの国の大手銀行は、継続的な不正行為やランサムウェア攻撃の脅威に直面し、地域の中小規模の銀行に先駆けてAIを活用したSOCの近代化に資金を投入している。これらの市場全体でセキュリティ分析の人材不足が深刻化しているため、中堅企業は社内で専門知識を構築するよりも、グローバルおよびローカルのプロバイダーが提供するマネージドAI SOCソリューションを選択する傾向にある。為替変動や予算サイクルのばらつきは、大手銀行以外の大企業による導入を阻害し続けており、通信会社や小売企業は徐々に追いつき始めている。
⮞2026年9月、Atosとドバイを拠点とするGulf Cyberfender Hubは、Atosのグローバル脅威リサーチセンターの支援を受けた、主権的でローカルホスト型の検出および対応を提供する、AI駆動型の新しいセキュリティオペレーションセンターをUAEに開設しました。
成長要因:アナリスト不足とアラート疲労がエージェントによる自動化を加速
資格のあるセキュリティアナリストの世界的な不足が、企業が人員を比例的に増やすことなくアラートのトリアージと調査が可能なエージェント型AI SOCプラットフォームへと移行する主な要因となっている。クラウド、エンドポイント、ID管理といった領域が拡大する中でアラート量が増加しているセキュリティチームは、もはや手動による一次レビューに頼ることはできず、自動化はオプションの効率化ではなく、運用上の必須事項となっている。ベンダー各社は、最も価値が低く、最も量が多いトリアージ作業を優先的に処理するように設計されたプラットフォームでこれに対応している。
さらに、サイバー保険の価格設定において、平均検出時間と平均対応時間が要素として考慮されるようになったことで、セキュリティ管理者はAIベースの検出システムを活用する経済的な動機を持つようになりました。役員会が、人員数ではなく定量化可能なセキュリティ効果を指標として求めるようになったことで、エージェント型SOCプラットフォームへの予算承認が一般的になりつつあります。大規模言語モデルの進歩も、AIに委任できるタスクの範囲を拡大させています。
⮞2025年4月、Arctic WolfとAnthropicは、自律型セキュリティ運用の推進を目的とした共同研究を発表し、Arctic WolfのAuroraプラットフォームとAnthropicのAIモデルを組み合わせて、セキュリティデータのより深い洞察を提供するAIセキュリティアシスタント「Cipher」をローンチした。
制約:信頼、ガバナンス、および責任に関する懸念が完全な自律性を制限する
企業のセキュリティ責任者は、AIエージェントに封じ込めや修復作業を全面的に任せることに依然として慎重な姿勢を示している。なぜなら、誤った自動応答は、実際のインシデントと同様に本番システムに大きな影響を与える可能性があるからだ。こうしたため、ほとんどの導入事例は人間が関与する承認ワークフローに限定されており、ベンダーが約束する効率性の向上は限定的であるとともに、銀行や医療といったリスク回避型の業界における完全自律化の導入を遅らせている。
モデルの信頼性に関する不確実性(例えば、分析に関する錯覚や類似状況における一貫性のない推論など)は、組織が意思決定を委任することを妨げる要因の一つです。従来のSIEM、チケット管理、ID管理プラットフォームとの複雑な統合は、ベンダーの見積もりを超える導入期間を要し、特に企業のカスタムメイドのセキュリティインフラストラクチャにとって大きな問題となります。また、小規模企業は、使用されるモデルの品質に関する社内専門知識が不足しているため、競合するAI SOCを評価するのに苦労しています。
機会:国家主導型および業種別AI SOCプラットフォーム
主権とデータ所在地の要件を満たすAI SOCアーキテクチャに対する需要の拡大は、単一のグローバルプラットフォームを提供するのではなく、規制市場内でホスティング、サポートスタッフ、モデル推論をローカライズする意思のあるベンダーにとって、持続的なビジネスチャンスを生み出しています。金融サービス、ヘルスケア、政府機関の顧客は、管轄区域固有のデータ管理要件を満たすAI SOC機能に対して、より高い価格を支払うことをいとわない傾向が強まっており、グローバルプラットフォームベンダーと現地のインテグレーターとの地域的なパートナーシップの可能性が広がっています。
医療、エネルギー、産業制御環境の脅威パターンに合わせて調整された、業種別AI SOCソリューションは、さらなるビジネスチャンスとなる。なぜなら、主にエンタープライズITトラフィックでトレーニングされた汎用的な検出モデルは、運用技術や医療機器の脅威に対して性能が劣るからである。これらの環境向けに専用の検出コンテンツと調査プレイブックを構築するベンダーは、競合他社が汎用プラットフォームの改修を続ける一方で、高価格を設定できる。また、マネージドサービス提供モデルの拡大により、小規模ベンダーはエンタープライズ向け直接販売体制を構築することなく、中堅企業顧客を獲得できる。
⮞2025年4月、Googleはサイバーセキュリティ専用に構築された実験的なAIモデルであるSec-Gemini v1を発表しました。これは、Geminiの推論機能とGoogleの脅威インテリジェンスデータを組み合わせることで、セキュリティ調査および分析ワークフローを支援するものです。
最近の動向:
-
2026年6月:Rapid7は、コマンドプラットフォーム内に新たなエージェント型AI機能を導入し、クラウド、エンドポイント、脆弱性管理のテレメトリ全体にわたるアラートの相関分析と調査ワークフローを自動化しました。
-
2026年2月:Securonixは、AI SOCアナリストであるSamと、本番環境のセキュリティ環境におけるAIエージェントを管理するためのプラットフォームであるSecuronix Agentic Meshをリリースしました。
-
2025年6月:Swimlaneは、セキュリティ運用チーム向けのAIハイパーオートメーションプラットフォームを拡張するために、4500万米ドルの新規資金を確保した。
-
2026年9月:Darktraceは、会話履歴の改ざんを通じてAIエージェントを操作する方法を研究する研究部門であるSignal Labsを立ち上げ、その研究結果をAnthropic、AWS、OpenAIに開示した。
-
2025年11月:SentinelOneは、OneCon 2025において、Purple AI MCP Server、Google Cloudとの連携によるWayfinder、Singularity AI SIEMとの統合によるObservo AIなどを含む、新たなAIセキュリティポートフォリオを発表しました。
-
2025年7月:Dropzone AIは、自律型AI SOCアナリストの開発拡大とプラットフォーム統合の拡大を目的として、3,700万米ドルのシリーズB資金調達を実施しました。
AIセキュリティオペレーションセンター(SOC)市場の主要プレーヤーは以下のとおりです。
-
Microsoft
-
Palo Alto Networks
-
Google (Google Security Operations)
-
Cisco (Splunk)
-
IBM
-
SentinelOne
-
Fortinet
-
Darktrace
-
Exabeam
-
Securonix
-
Torq
-
Arctic Wolf
-
Rapid7
-
Elastic
-
Stellar Cyber
-
Dropzone AI
-
ReliaQuest
-
Trend Micro
AIセキュリティオペレーションセンター(SOC)市場レポートの範囲:
目次
1. 市場環境と戦略的関連性
1.1 市場環境の概要(なぜこの市場が重要なのか)
1.1.1 なぜこの市場が戦略的注目を集めているのか
1.1.2 本レポートが支援するビジネス上の意思決定
1.2 範囲
1.3 調査と方法論
2. エグゼクティブサマリー
2.1 市場概要
2.2 市場絶対$機会評価および前年比分析、2022~2035年
2.3 セグメント別市場規模および予測、2022~2035年
2.3.1 コンポーネント別市場規模
2.3.2 展開モード別市場規模
2.3.3 組織規模別市場規模
2.3.4 アプリケーション別市場規模
2.3.5 業界別市場規模
2.4 地域別市場シェアおよびbps分析、2025年
2.5 業界成長シナリオ – 保守的、可能性が高い、楽観的
2.6 業界CxOの視点
3. 市場概要
3.1 市場動向
3.1.1 推進要因
3.1.2 阻害要因 3.1.3
機会
3.1.4 主要市場トレンド
3.2 業界PESTLE分析
3.3 市場成長に影響を与える主要な業界要因(ポーターの5フォース分析)
3.4 業界サプライチェーン分析
3.4.1 AIおよびMLテクノロジープロバイダー
3.4.2 SOCプラットフォームおよびソフトウェア開発者
3.4.3 マネージドセキュリティサービスプロバイダー(MSSP)
3.4.4 エンドユーザー(大企業、政府機関、中小企業)
3.5 業界ライフサイクル評価
4. 統計的洞察とトレンドレポート
4.1 AI SOCの導入とセキュリティ運用統計
4.1.1 エンタープライズAI SOCの導入率
4.1.2 AIを活用したセキュリティアラート処理量
4.1.3 セキュリティ運用自動化の浸透率
4.1.4 AIを活用した脅威検出および調査活動
4.2 脅威検出およびインシデント対応のパフォーマンス
4.2.1 セキュリティ脅威の検出平均時間(MTTD)
4.2.2 セキュリティインシデントへの平均対応時間(MTTR)
4.2.3 脅威検出精度と誤検知率
4.2.4 自動インシデントトリアージおよび修復率
4.3 AI技術とセキュリティインフラストラクチャの指標
4.3.1 機械学習に基づく脅威検出の導入
4.3.2 セキュリティ情報およびイベント管理(SIEM)の統合動向
4.3.3 拡張型検出・対応(XDR)統合統計
4.3.4 生成型AIコパイロットおよびセキュリティアナリストアシスタントの導入
4.4 SOCの人員配置と運用効率に関する指標
4.4.1 セキュリティアナリストのワークロードとアラート処理能力
4.4.2 自動化されたセキュリティ調査と手動によるセキュリティ調査の実施率
4.4.3 セキュリティインシデント調査時間と事件解決件数
4.4.4 SOCの人員配置効率とアナリストの生産性に関するベンチマーク
4.5 セキュリティ経済、ガバナンス、イノベーション指標
4.5.1 AI SOCの実装と運用コストの動向
4.5.2 セキュリティ運用におけるインシデントあたりのコストと効率性の向上
4.5.3 AIモデルの精度、説明可能性、およびガバナンス指標
4.5.4 製品発表、戦略的パートナーシップ、およびAI SOCイノベーション活動
5. AIセキュリティオペレーションセンター(SOC)市場のセグメント別分析と予測、コンポーネント別、2022~2035年、市場規模(10億米ドル)
5.1 概要
5.2 プラットフォーム/ソフトウェア
5.2.1 主要トレンド
5.2.2 市場規模と予測、2022~2035年
5.3 サービス
6. AIセキュリティオペレーションセンター(SOC)市場のセグメント別分析と予測、展開モード別、2022~2035年、市場規模(10億米ドル)
6.1 概要
6.2 クラウド
6.2.1 主要トレンド
6.2.2 市場規模と予測、2022~2035年
6.3 オンプレミス
6.4 ハイブリッド
7. AIセキュリティオペレーションセンター(SOC)市場のセグメント別分析と予測、組織規模別、2022~2035年、金額(10億米ドル)
7.1 概要
7.2 大企業
7.2.1 主要トレンド
7.2.2 市場規模と予測、2022~2035年
7.3 中小企業
8. AIセキュリティオペレーションセンター(SOC)市場のセグメント別分析と予測、アプリケーション別、2022~2035年、市場規模(10億米ドル)
8.1 概要
8.2 脅威検出と監視
8.2.1 主要トレンド
8.2.2 市場規模と予測、2022~2035年
8.3 インシデント対応と調査
8.4 脅威ハンティング
8.5 セキュリティオーケストレーションと自動化
8.6 コンプライアンスとリスク管理
9. AIセキュリティオペレーションセンター(SOC)市場のセグメント別分析と予測、業界別、2022~2035年、市場規模(10億米ドル)
9.1 概要
9.2 金融サービス
9.2.1 主要トレンド
9.2.2 市場規模と予測、2022~2035年
9.3 政府および防衛
9.4 ヘルスケア
9.5 ITおよび通信
9.6 小売およびEコマース
9.7 エネルギーおよび公益事業
10. AIセキュリティオペレーションセンター(SOC)市場のセグメント分析と予測(地域別、2022~2035年、金額(10億米ドル))
10.1 概要
10.2 北米
10.2.1 主要トレンド
10.2.2 AIセキュリティオペレーションセンター(SOC)市場規模と予測(コンポーネント別、2022~ 2035年
) 10.2.3 AIセキュリティオペレーションセンター(SOC)市場規模と予測(導入モード別、2022~2035年)
10.2.4 AIセキュリティオペレーションセンター(SOC)市場規模と予測(組織規模別、2022~2035年
) 10.2.5 AIセキュリティオペレーションセンター(SOC)市場規模と予測(アプリケーション別、2022~2035年)
10.2.6 AIセキュリティオペレーションセンター(SOC)市場規模と予測(業種別、2022~2035年)
10.2.7 AIセキュリティオペレーションセンター(SOC)市場規模と予測、国別、2022~2035年
10.2.7.1 米国
10.2.7.2 カナダ
10.3 ヨーロッパ
10.3.1 主要トレンド
10.3.2 AIセキュリティオペレーションセンター(SOC)市場規模と予測、コンポーネント別、2022~2035年
10.3.3 AIセキュリティオペレーションセンター(SOC)市場規模と予測、展開モード別、2022~2035年
10.3.4 AIセキュリティオペレーションセンター(SOC)市場規模と予測、組織規模別、2022~2035年
10.3.5 AIセキュリティオペレーションセンター(SOC)市場規模と予測、アプリケーション別、2022~2035年
10.3.6 AIセキュリティオペレーションセンター(SOC)市場規模と予測、業界別、 2022~2035年
10.3.7 AIセキュリティオペレーションセンター(SOC)市場規模と予測(国別、2022~2035年)
10.3.7.1 ドイツ
10.3.7.2 英国 10.3.7.3 フランス
10.3.7.4 イタリア 10.3.7.5 スペイン 10.3.7.6 ロシア 10.3.7.7 ポーランド 10.3.7.8 その他のヨーロッパ 10.4 アジア太平洋 10.4.1 主要トレンド 10.4.2 AIセキュリティオペレーションセンター(SOC)市場規模と予測(コンポーネント別、2022~2035年 ) 10.4.3 AIセキュリティオペレーションセンター(SOC)市場規模と予測(導入モード別、2022~2035年) 10.4.4 AIセキュリティオペレーションセンター(SOC)市場規模と予測(組織別)規模、2022~2035年 10.4.5 AIセキュリティオペレーションセンター(SOC)市場規模と予測、アプリケーション別、2022~2035年 10.4.6 AIセキュリティオペレーションセンター(SOC)市場規模と予測、産業分野別、2022~2035年 10.4.7 AIセキュリティオペレーションセンター(SOC)市場規模と予測、国別、2022~2035年 10.4.7.1 中国 10.4.7.2 インド 10.4.7.3 日本 10.4.7.4 韓国 10.4.7.5 オーストラリア 10.4.7.6 ASEAN諸国 10.4.7.7 その他のアジア太平洋地域 10.5 ラテンアメリカ 10.5.1 主要トレンド
10.5.2 AIセキュリティオペレーションセンター(SOC)市場規模と予測(コンポーネント別、2022~2035年)
10.5.3 AIセキュリティオペレーションセンター(SOC)市場規模と予測(導入モード別、2022~2035年)
10.5.4 AIセキュリティオペレーションセンター(SOC)市場規模と予測(組織規模別、2022~2035年)
10.5.5 AIセキュリティオペレーションセンター(SOC)市場規模と予測(アプリケーション別、2022~2035年)
10.5.6 AIセキュリティオペレーションセンター(SOC)市場規模と予測(業界別、2022~2035年)
10.5.7 AIセキュリティオペレーションセンター(SOC)市場規模と予測(国別、2022~2035年)
10.5.7.1 ブラジル
10.5.7.2 アルゼンチン
10.5.7.3 メキシコ
10.5.7.4 コロンビア
10.5.7.5 ラテンアメリカのその他
10.6 中東およびアフリカ
10.6.1 主要トレンド
10.6.2 AIセキュリティオペレーションセンター(SOC)市場規模と予測(コンポーネント別、2022~2035年)
10.6.3 AIセキュリティオペレーションセンター(SOC)市場規模と予測(展開モード別、2022~2035年)
10.6.4 AIセキュリティオペレーションセンター(SOC)市場規模と予測(組織規模別、2022~2035年)
10.6.5 AIセキュリティオペレーションセンター(SOC)市場規模と予測(アプリケーション別、2022~2035年
) 10.6.6 AIセキュリティオペレーションセンター(SOC)市場規模と予測(業界別、2022~2035年
) 10.6.7 AIセキュリティオペレーションセンター(SOC)市場規模と予測(国、2022年~2035年
10.6.7.1 アラブ首長国連邦
10.6.7.2 サウジアラビア
10.6.7.3 カタール
10.6.7.4 南アフリカ
10.6.7.5 中東およびアフリカのその他の地域
11. 競争環境
11.1 主要企業のポジショニング
11.2 競争動向
11.2.1 2022~2026年の年間戦略と開発
11.3 2025年の市場シェア分析
11.4 製品/サービスおよびアプリケーションのベンチマーク
11.4.1 主要企業による製品/サービスの仕様と機能
11.4.2 主要企業による製品/サービスのヒートマップ
11.4.3 主要企業によるアプリケーションのヒートマップ
11.5 業界のスタートアップとイノベーションの状況
11.6 主要企業のプロファイル
11.6.1 Microsoft
11.6.1.1 会社概要とスナップショット
11.6.1.2 製品/サービスポートフォリオ
11.6.1.3 主要企業の財務状況
11.6.1.4 地理的プレゼンス
11.6.1.5 SWOT分析
11.6.2 CrowdStrike
11.6.3 Palo Alto Networks
11.6.4 Google (Google Security Operations)
11.6.5 Cisco (Splunk)
11.6.6 IBM
11.6.7 SentinelOne
11.6.8 Fortinet
11.6.9 Darktrace
11.6.10 Exabeam
11.6.11 Securonix
11.6.12 Swimlane
11.6.13 Torq
11.6.14 Arctic Wolf
11.6.15 Rapid7
11.6.16 Elastic
11.6.17 Stellar Cyber
11.6.18 Dropzone AI
11.6.19 ReliaQuest
11.6.20 Trend Micro
12. アナリストの推奨事項
12.1 SNSインサイダー機会マップ
12.2 業界の容易に達成可能な機会の評価
12.3 市場参入と成長戦略
12.4 アナリストの見解と市場成長に関する提案
13.前提条件
14. 免責事項
15. 付録
15.1 表一覧
15.2 図一覧
主要セグメント:
コンポーネント別
-
プラットフォーム/ソフトウェア
-
サービス
展開モード別
-
雲
-
オンプレミス
-
ハイブリッド
組織規模別
-
大企業
-
中小企業
申請により
-
脅威の検出と監視
-
事件対応および調査
-
脅威ハンティング
-
セキュリティオーケストレーションと自動化
-
コンプライアンスおよびリスク管理
業界別
-
金融サービス業界
-
政府と国防
-
健康管理
-
ITおよび通信
-
小売業とEコマース
-
エネルギー・公益事業
地域別カバレッジ:
北米
-
私たち
-
カナダ
ヨーロッパ
-
ドイツ
-
イギリス
-
フランス
-
イタリア
-
スペイン
-
ロシア
-
ポーランド
-
その他のヨーロッパ諸国
アジア太平洋地域
-
中国
-
インド
-
日本
-
韓国
-
オーストラリア
-
ASEAN諸国
-
その他のアジア太平洋地域
中東・アフリカ
-
アラブ首長国連邦
-
サウジアラビア
-
カタール
-
南アフリカ
-
中東・アフリカのその他の地域
ラテンアメリカ
-
ブラジル
-
アルゼンチン
-
メキシコ
-
コロンビア
-
その他のラテンアメリカ諸国
カスタマイズ可能
SNS Insiderは、提供された市場データに基づき、企業の具体的なニーズに合わせたカスタマイズを提供します。レポートには、以下のカスタマイズオプションが用意されています。
-
詳細なボリューム分析
-
クロスセグメント分析(例:コンポーネントX展開タイプ)
-
競合製品のベンチマーク
-
地理分析
-
いずれかの地域におけるその他の国々
-
カスタマイズされたデータ表現
-
追加の市場参加者の詳細な分析とプロファイリング
Frequently Asked Questions
主権とデータ所在地の要件を満たすAI SOCアーキテクチャ、ヘルスケア、エネルギー、産業制御環境向けに最適化された業種別プラットフォーム、そして中堅企業顧客向けに拡大するマネージドサービス提供モデルは、主要なビジネスチャンスとなる。
資格のあるセキュリティアナリストの世界的な慢性的な不足に加え、アラート件数の増加、そして検知・対応速度に連動したサイバー保険料の高騰が、主な成長要因となっている。
プラットフォーム/ソフトウェア分野は、2025年にはコンポーネント軸において約64%のシェアを占め、企業が統合されたAIネイティブの検出・対応プラットフォームを好む傾向を反映している。
北米は、集中したハイパースケールクラウドインフラストラクチャ、主要なプラットフォームベンダー、成熟したサイバー保険市場に支えられ、2025年には約39.85%のシェアを占め、圧倒的な存在感を示すと予測される。

Rohan Jadhav
プリンシパルコンサルタント
